OpenShift : la plateforme de conteneurs d'entreprise
OpenShift est une plateforme de conteneurs d'entreprise développée par Red Hat, basée sur Kubernetes et enrichie de nombreuses fonctionnalités additionnelles. Lancée initialement en 2011 comme une plateforme PaaS (Platform as a Service), OpenShift a évolué pour devenir une distribution Kubernetes complète à partir de sa version 3 en 2015, puis a adopté une architecture entièrement repensée avec OpenShift 4 en 2019.
Dans un contexte où la conteneurisation est devenue incontournable pour les architectures applicatives modernes, les entreprises cherchent des solutions robustes pour déployer et gérer leurs applications à grande échelle. Si Kubernetes s'est imposé comme le standard de l'orchestration de conteneurs, sa complexité native peut représenter un frein pour de nombreuses organisations. C'est dans ce contexte qu'OpenShift a émergé comme une alternative pensée pour l'entreprise.
Véritable plateforme de conteneurs d'entreprise, OpenShift est une solution développée par Red Hat qui s'appuie sur Kubernetes tout en ajoutant une couche d'outils et de fonctionnalités orientées production. Elle permet aux organisations de déployer, gérer et sécuriser leurs applications conteneurisées avec une approche clé en main, réduisant considérablement la charge opérationnelle des équipes DevOps. Utilisée par des entreprises de toutes tailles et de tous secteurs, OpenShift s'est imposée comme la référence pour celles qui souhaitent bénéficier de la puissance de Kubernetes sans en assumer toute la complexité.
Qu'est-ce qu'OpenShift ?
OpenShift est une plateforme de conteneurs d'entreprise développée par Red Hat, basée sur Kubernetes et enrichie de nombreuses fonctionnalités additionnelles. Lancée initialement en 2011 comme une plateforme PaaS (Platform as a Service), OpenShift a évolué pour devenir une distribution Kubernetes complète à partir de sa version 3 en 2015, puis a adopté une architecture entièrement repensée avec OpenShift 4 en 2019.

Le principe fondamental d'OpenShift est de fournir une expérience Kubernetes prête pour la production, en intégrant nativement tous les composants nécessaires au cycle de vie des applications :
- Orchestration des conteneurs : basée sur Kubernetes, OpenShift gère le déploiement, la mise à l'échelle et la haute disponibilité des applications conteneurisées.
- Registre d'images intégré : un registre Docker privé est inclus pour stocker et distribuer les images de conteneurs au sein de la plateforme.
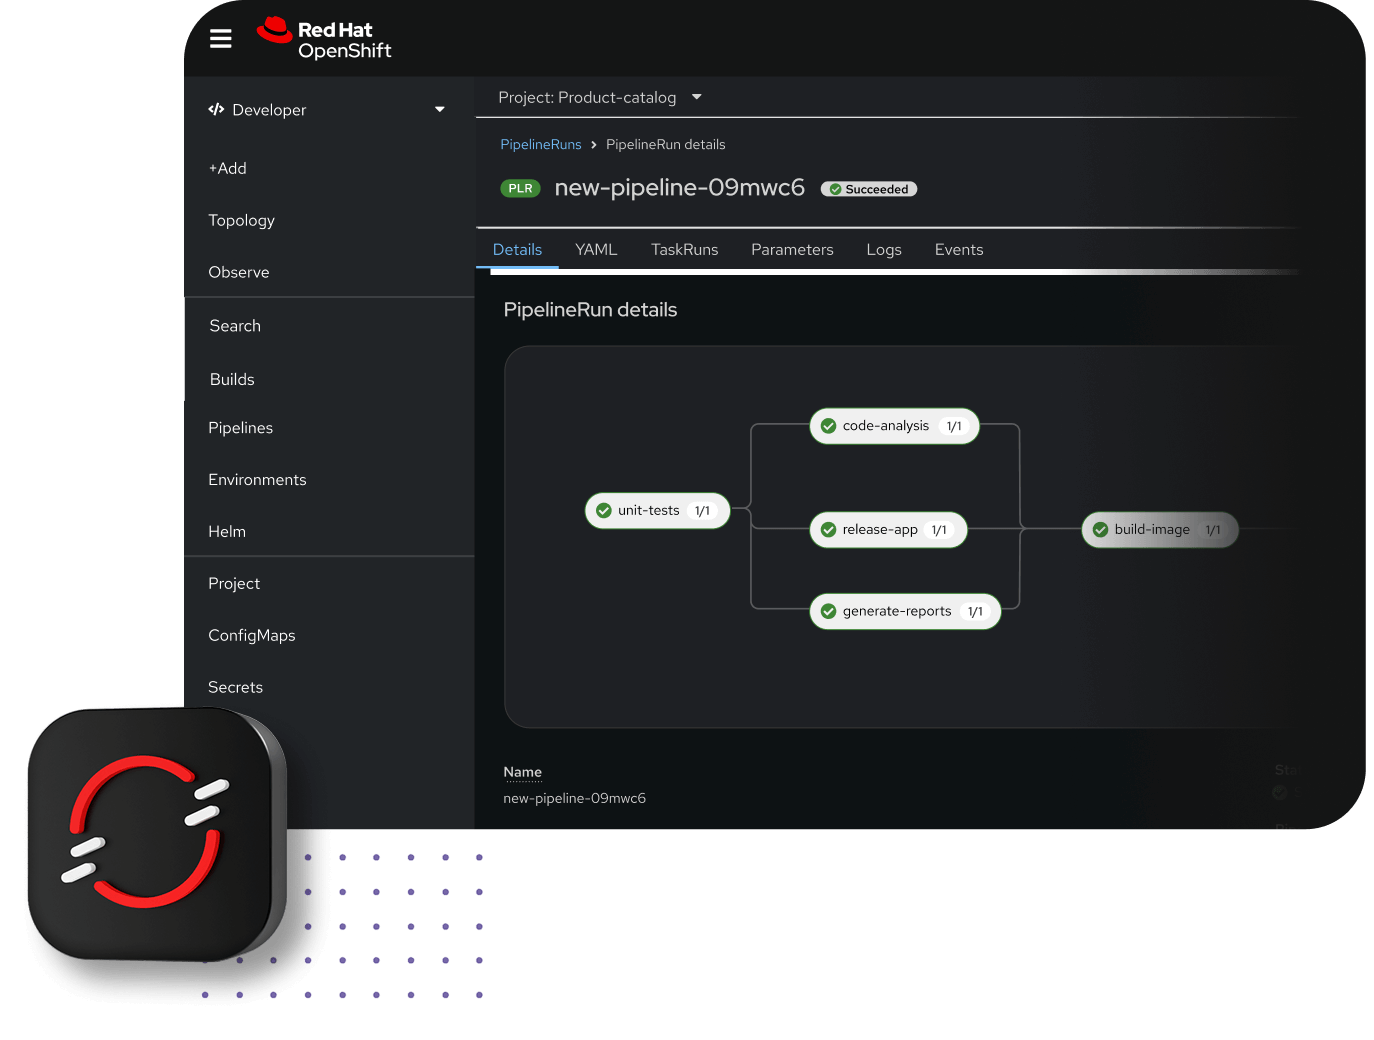
- Pipelines CI/CD natifs : OpenShift intègre des outils de build et de déploiement continu basés sur Tekton et Jenkins.
- Console Web unifiée : une interface graphique complète permet de gérer l'ensemble de la plateforme sans nécessairement passer par la ligne de commande.
- Sécurité renforcée : des politiques de sécurité strictes sont appliquées par défaut, avec une gestion fine des accès et des certificats.
OpenShift existe sous plusieurs formes pour s'adapter aux différents contextes d'utilisation. OpenShift Container Platform (OCP) est la version auto-hébergée que les entreprises déploient sur leur propre infrastructure ou sur un cloud privé. OpenShift Dedicated et Red Hat OpenShift on AWS/Azure/GCP (ROSA, ARO) sont des versions managées où Red Hat gère l'infrastructure sous-jacente. Enfin, OpenShift Local (anciennement CodeReady Containers) permet aux développeurs de disposer d'un environnement OpenShift sur leur poste de travail.
Fonctionnalités principales
OpenShift se distingue par un ensemble de fonctionnalités qui simplifient considérablement l'adoption de Kubernetes en entreprise.
Sécurité intégrée par défaut
L'un des points forts d'OpenShift réside dans son approche "security-first". Contrairement à Kubernetes vanilla où la sécurité doit être configurée manuellement, OpenShift applique des politiques strictes dès l'installation :
- Security Context Constraints (SCC) : des règles qui contrôlent les privilèges des conteneurs, empêchant par défaut l'exécution en tant que root.
- Gestion automatique des certificats : OpenShift génère et renouvelle automatiquement les certificats TLS pour sécuriser les communications internes.
- Authentification intégrée : support natif de l'authentification OAuth, LDAP, Active Directory et des fournisseurs d'identité OIDC.
- Scan de vulnérabilités : intégration avec des outils comme Quay pour analyser les images avant déploiement.
Expérience développeur optimisée
OpenShift met l'accent sur la productivité des développeurs en proposant des outils qui accélèrent le cycle de développement :
- Source-to-Image (S2I) : une fonctionnalité permettant de créer automatiquement des images de conteneurs à partir du code source, sans avoir à écrire de Dockerfile.
- Catalogue de services : un catalogue d'applications et de templates prêts à l'emploi (bases de données, middlewares, frameworks).
- Console développeur dédiée : une interface spécifiquement conçue pour les développeurs, distincte de la console administrateur.
- odo CLI : un outil en ligne de commande simplifié pour les développeurs qui ne souhaitent pas maîtriser toute la complexité de
kubectl.
Opérations simplifiées avec les Operators
OpenShift s'appuie massivement sur le pattern Operator pour automatiser la gestion des applications et de l'infrastructure :
- Operator Lifecycle Manager (OLM) : un système intégré pour installer, mettre à jour et gérer les Operators.
- OperatorHub : un catalogue de centaines d'Operators certifiés pour déployer des applications tierces (Prometheus, Elasticsearch, PostgreSQL, etc.).
- Cluster Operators : des Operators qui gèrent les composants de la plateforme elle-même, permettant des mises à jour automatisées et sans interruption.
OpenShift vs Kubernetes : quelles différences ?
La question du choix entre OpenShift et Kubernetes natif revient fréquemment. Si OpenShift est bâti sur Kubernetes, les deux solutions présentent des différences significatives qu'il convient de comprendre.
| Critère | OpenShift | Kubernetes |
|---|---|---|
| Installation | Installer intégré, configuration guidée | Installation manuelle, nombreux choix à faire |
| Interface Web | Console complète et intuitive | Dashboard basique, souvent remplacé |
| Sécurité | Politiques strictes par défaut | Configuration manuelle nécessaire |
| CI/CD | Pipelines intégrés (Tekton, Jenkins) | À installer et configurer séparément |
| Registre d'images | Intégré nativement | À déployer séparément |
| Support | Support commercial Red Hat | Support communautaire ou tiers |
| Coût | Licence payante (sauf OKD) | Gratuit et open source |
| Mises à jour | Over-the-air automatisées | Manuelles et complexes |
Kubernetes est le choix privilégié pour les équipes disposant d'une forte expertise technique et souhaitant une flexibilité maximale dans l'assemblage de leur plateforme. Il convient particulièrement aux organisations qui ont déjà investi dans des outils spécifiques et souhaitent les intégrer à leur guise.
OpenShift s'adresse aux entreprises qui recherchent une solution clé en main avec un support commercial. Son approche "batteries included" permet de démarrer rapidement sans avoir à sélectionner et intégrer des dizaines de composants. La garantie de compatibilité entre les différents composants et les mises à jour coordonnées réduisent considérablement les risques opérationnels.
Il est important de noter qu'OKD (Origin Community Distribution) existe comme version communautaire gratuite d'OpenShift, offrant la plupart des fonctionnalités sans le support commercial de Red Hat.
Cas d'usage et adoption en entreprise
OpenShift a trouvé sa place dans de nombreux scénarios où la robustesse et la conformité sont essentielles.
Modernisation des applications legacy : de nombreuses entreprises utilisent OpenShift pour migrer progressivement leurs applications monolithiques vers des architectures microservices. La fonctionnalité Source-to-Image facilite la conteneurisation d'applications existantes, tandis que la cohabitation avec des workloads traditionnels est possible via OpenShift Virtualization.
Environnements réglementés : les secteurs bancaire, santé et administration publique apprécient particulièrement OpenShift pour ses certifications de sécurité (Common Criteria, FIPS) et sa capacité à répondre aux exigences de conformité. La traçabilité complète des opérations et la gestion fine des accès facilitent les audits.
Stratégies multi-cloud et hybrid cloud : OpenShift permet de déployer des applications de manière cohérente sur différents environnements (on-premise, AWS, Azure, GCP). Red Hat Advanced Cluster Management étend cette capacité en permettant de gérer plusieurs clusters OpenShift depuis une console unique.
DevSecOps et pipelines sécurisés : l'intégration native des pipelines CI/CD avec les contrôles de sécurité permet d'implémenter une approche GitOps où chaque déploiement passe automatiquement par des étapes de validation, de scan de vulnérabilités et d'approbation.
Parmi les entreprises ayant adopté OpenShift, on retrouve des acteurs majeurs comme Lufthansa, qui gère ses applications de réservation, ou encore des banques comme Banco Santander qui l'utilisent pour leurs services digitaux critiques.
À découvrir : notre formation DevOps Engineer
Conclusion
OpenShift s'est imposé comme la plateforme de conteneurs de référence pour les entreprises qui souhaitent bénéficier de la puissance de Kubernetes sans en assumer toute la complexité opérationnelle. En combinant une base Kubernetes solide avec des fonctionnalités de sécurité, d'automatisation et d'expérience développeur avancées, Red Hat a créé une solution qui répond aux exigences des environnements de production les plus critiques.
Que ce soit pour moderniser des applications existantes, déployer des architectures microservices ou mettre en place une stratégie hybrid cloud cohérente, OpenShift offre un cadre structuré et sécurisé. Son écosystème d'Operators, son support commercial et ses certifications en font un choix stratégique pour les organisations qui considèrent leur plateforme de conteneurs comme un investissement à long terme plutôt qu'un simple outil technique.